На вкладке «Защита от DDoS» можно настроить правила защиты приложений для IP и портов своего VDS. Базовая защита сети и транспорта, L3/L4, включена постоянно. Правила L7 добавляют фильтрацию с учётом протокола приложения.
Настройки общие с защитой в биллинге. Для просмотра требуется соответствующее право, для изменения правил и уведомлений — право управления защитой. При заморозке услуги изменения недоступны.
Перед добавлением правила
Проверьте, какой IP, порт и транспортный протокол использует приложение. Например, сервер может принимать TCP, UDP или оба протокола; правильный вариант определяется его настройками. Номер порта в правиле должен совпадать с портом работающего сервиса.
Профиль защиты выбирайте для фактического приложения. Правило не запускает программу и не открывает порт в firewall внутри ОС. Доступные IP и профили перечисляет сама панель; набор зависит от услуги и поддержки провайдера защиты.
Добавить правило
- Откройте нужный VDS → «Защита от DDoS».
- В блоке «Добавить правило» выберите «IP-адрес сервера».
- Укажите «Транспортный протокол»: TCP, UDP или «TCP и UDP».
- Заполните «Порт от». Для одного порта оставьте «Порт до» пустым; для диапазона укажите последний порт.
- Выберите «Защиту приложения» и при необходимости добавьте «Комментарий».
- Нажмите «Сохранить правило» и дождитесь подтверждения применения в списке.
- Проверьте обычное подключение к своему приложению.
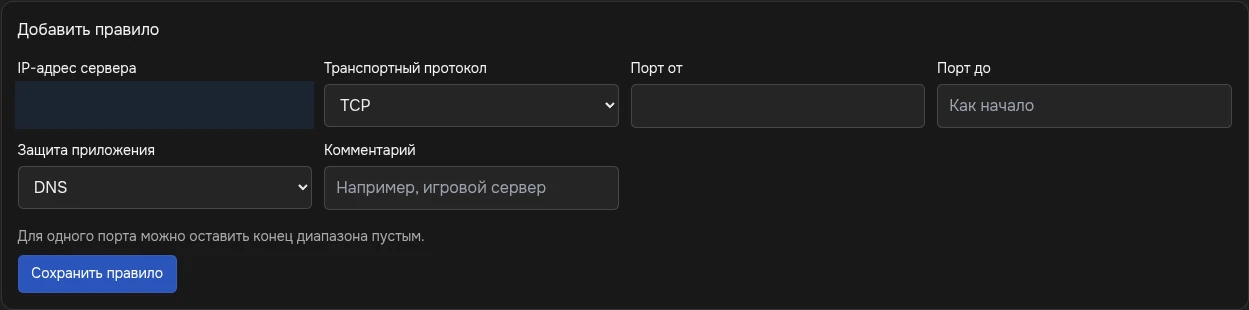 Форма правила L7. IP скрыт; профиль защиты выбирайте под приложение на указанном порту.
Услуга может уже содержать правила по умолчанию. Сначала просмотрите их, чтобы не создавать ненужные дубликаты. Счётчик показывает занятое количество и лимит; правила, ожидающие удаления, продолжают занимать место до подтверждения очистки.
Изменение, удаление и ожидание
Для изменения существующего правила нажмите «Изменить», проверьте заполненную форму и сохраните. «Отменить редактирование» закрывает редактирование без сохранения. Кнопка «Удалить» запрашивает подтверждение; удаление правила L7 сохраняет базовую защиту L3/L4.
Успешная отправка запроса ещё не означает, что провайдер применил правило. Следите за состоянием в списке. «Применено» подтверждает применение при последней проверке. «Провайдер отклонил правило» означает, что создание не применено; «Требует проверки» — что автоматически подтвердить состояние не удалось. При сетевой ошибке сначала нажмите «Обновить» и проверьте результат.
Раздел «Ожидают восстановления» появляется, когда правила должны вернуться после освобождения места и подтверждения очистки. «Отменить восстановление» отменяет оставшиеся ожидающие правила; уже применённые остаются.
«Вернуть правила по умолчанию» заменяет пользовательскую конфигурацию стандартной. Перед подтверждением запишите настройки своих приложений и правил. Дождитесь завершения очистки и применения: состояние не меняется мгновенно.
Включить уведомления об атаках
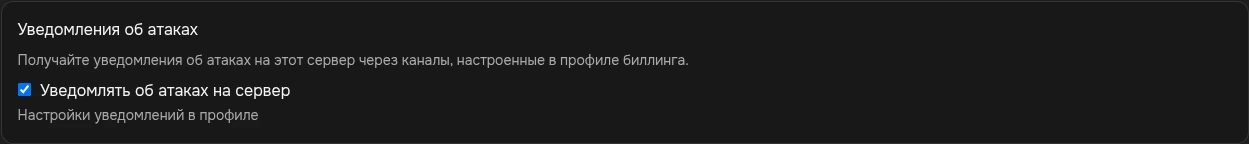 Переключатель уведомлений для услуги. Для доставки также нужен включённый канал в профиле владельца.
В блоке «Уведомления об атаках» включите «Уведомлять об атаках на сервер». Уведомления адресованы владельцу услуги. Для доставки нужны одновременно:
- включённый переключатель у этой услуги;
- хотя бы один канал уведомлений об атаках в профиле владельца: email, Telegram или MAX; для мессенджера аккаунт должен быть связан.
Ссылка «Настройки уведомлений в профиле» открывает профиль текущего аккаунта. Если вы участник, попросите владельца проверить каналы у себя. Панель отдельно предупреждает, когда уведомления включены для сервера, но выключены в профиле владельца.
Уведомления могут сообщать о начале, продолжении и завершении атаки. Их смысл и настройки доставки подробнее разобраны в статье о защите в биллинге. Эта вкладка HakuStack предназначена для правил и уведомлений; сетевую скорость VDS смотрите в «Обзоре».
Если приложение стало недоступно
Сравните IP, диапазон портов, TCP/UDP и профиль с настройками самого приложения. Проверьте состояние правила и обычную сетевую доступность VDS. Если ошибка применения повторяется, передайте поддержке номер услуги, время, параметры правила и сообщение панели. Не меняйте одновременно несколько правил: иначе сложнее определить причину.